بصفتها موزعًا موثوقًا ذا قيمة مضافة، توفر D3 تقنيات أمن الهوية بمستوى المؤسسات، إلى جانب خبرات في التنفيذ مصممة لتلبية متطلبات الأعمال في المنطقة.
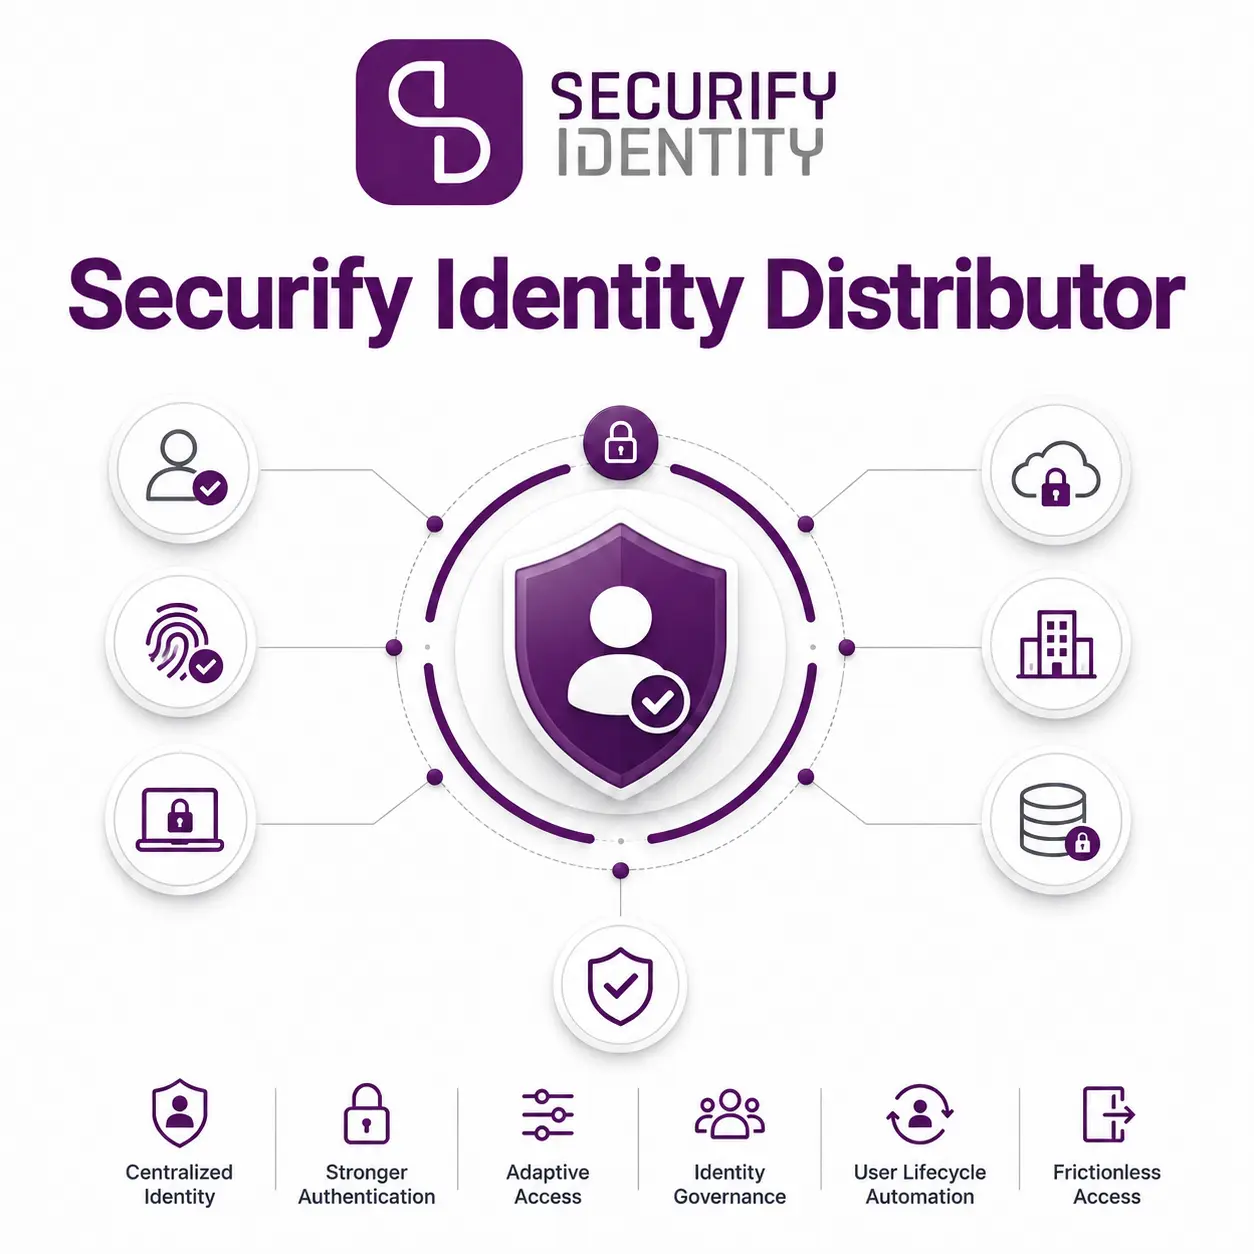
ومن خلال Securify Identity، تحصل المؤسسات على رؤية مركزية، ومصادقة أقوى، وضوابط وصول تكيفية، وحوكمة للهوية تجمع بين تعزيز الأمن وتبسيط العمليات.
لم يعد العمل مرتبطًا بمكان واحد. فأعضاء فريقك يسجلون الدخول من المكتب، ومن المنزل، وأثناء التنقل. كما تعمل تطبيقاتك عبر البيئات السحابية والخوادم المحلية.
وفي هذا العالم الموزع، هناك عنصر واحد يربط كل شيء ببعضه: الهوية.
لم تعد المؤسسات تحمي محيط شبكة واحدًا فقط، بل أصبحت اليوم تحمي الوصول نفسه.
فبيانات تسجيل دخول واحدة قد تكون المفتاح الرئيسي للوصول إلى رسائل البريد الإلكتروني والبيانات وأحمال العمل السحابية. والمهاجمون الحديثون لم يعودوا بحاجة دائمًا إلى «اختراق» الأنظمة؛ ففي كثير من الأحيان، يكفيهم تسجيل الدخول باستخدام بيانات اعتماد مسروقة.
ولهذا أصبح تأمين الهويات من أهم أولويات المؤسسات في دولة الإمارات ودول مجلس التعاون الخليجي.
تُعد Securify Identity منصة موحدة مصممة للحفاظ على أمان الوصول دون إضافة تعقيدات للمستخدم. فهي تجمع بين المصادقة وحوكمة الهوية ضمن نظام واحد سهل التوسع.
غالبًا ما تضيف منصات إدارة الهوية أعباء تشغيلية جديدة، لكن Securify Identity صُممت لتحقيق العكس.
وتتمحور المنصة حول:
تستخدم المنصة الذكاء السلوكي والقواعد القائمة على مستوى المخاطر لاتخاذ قرارات ذكية في اللحظة المناسبة.
وبالنسبة إلى المؤسسات التي تسعى إلى تحقيق التوازن بين الأمن وسهولة الاستخدام، يساعد ذلك على بناء بيئة توفر الحماية دون إبطاء العمليات اليومية.


تواصل مباشرةً مع مكتب D3 الذي يخدم سوقك، أو أرسل استفسارًا مختصرًا.
توفر D3 الاستشارات، وتصميم البنية التقنية، والدعم اللازم لضمان عمل حلول الهوية بالشكل المطلوب داخل بيئة المؤسسة.
وحّد سياسات الوصول لجميع الأنظمة والمستخدمين.
وأدر كل شيء من مكان واحد للحفاظ على معايير أمنية متسقة في مختلف أنحاء المؤسسة.
قلّل التعقيدات المرتبطة بعمليات المصادقة، واجعل تجربة المستخدم أكثر سهولة.
تتيح تقنية Single Sign-On – SSO للمستخدمين الوصول الآمن إلى تطبيقاتهم دون الحاجة إلى إدخال كلمات المرور بشكل متكرر، مع احتفاظ فريق تقنية المعلومات بالتحكم الكامل.
وتأتي قدرات SSO مدمجة مباشرةً ضمن منصة Securify Identity.
لم تعد كلمات المرور وحدها كافية لإيقاف الهجمات الحديثة.
تدعم Securify Identity مجموعة متنوعة من عوامل المصادقة، تشمل:
ويساعد ذلك على منع التهديدات القائمة على سرقة بيانات الاعتماد، مع توفير تجربة وصول أكثر موثوقية للمستخدمين.
لا ينبغي التعامل مع جميع مستويات الوصول بالطريقة نفسها.
فالحسابات الإدارية والهويات ذات الصلاحيات المرتفعة تحمل مستويات أعلى من المخاطر.
وتوفر الحوكمة مستوى الإشراف والسياسات الصارمة اللازمة لحماية أكثر البيئات حساسية داخل المؤسسة.
ينضم الموظفون إلى المؤسسة، ثم تتغير أدوارهم، وفي مرحلة ما يغادرونها.
ويجب أن تتغير صلاحياتهم بالتوازي مع هذه المراحل.
تساعد أتمتة دورة حياة الهوية على منع بقاء الحسابات غير المستخدمة أو ما يسمى Ghost Accounts، كما تقلل بشكل كبير من الوقت الذي يقضيه مسؤولو الأنظمة في المهام اليدوية.ش
نادراً ما تعمل البنية التحتية الحديثة داخل بيئة واحدة فقط.
فقد تستخدم المؤسسة أدوات Microsoft، وتطبيقات SaaS، وخوادم خاصة، وعدة منصات سحابية في الوقت نفسه.
تضمن Securify Identity اتساق عمليات المصادقة وأمانها، بغض النظر عن مدى توزيع الأنظمة والبنية التحتية.

غالبًا ما تبدأ الاختراقات بكلمات مرور مسروقة، أو صلاحيات أوسع من اللازم، أو حسابات تم نسيانها.
تساعد التحليلات السلوكية على اكتشاف هذه المؤشرات مبكرًا قبل أن تتحول إلى حوادث أمنية كبيرة.
إدارة الهوية ليست مجرد مهمة تخص قسم تقنية المعلومات، بل هي عملية تؤثر في الأعمال بالكامل.
فقرارات الوصول تؤثر مباشرةً في العمليات، والأمن، والامتثال، وثقة المستخدمين.
وتساعد الحوكمة المركزية على ضمان تطبيق سياسات واضحة ومتسقة في جميع أقسام المؤسسة.
النمو يضيف مزيدًا من التعقيد.
وقد صُممت Securify Identity لتتوسع بالتوازي مع نمو المؤسسة، بحيث يمكنها إدارة المزيد من المستخدمين والتطبيقات دون إضافة مستويات جديدة من التعقيد التشغيلي.
قد تكون الرؤية العامل الفاصل بين حادث أمني يمكن احتواؤه وحادث يتحول إلى أزمة تشغيلية.
تحتاج فرق الأمن إلى إجابات فورية:
من قام بتسجيل الدخول؟
من أي موقع؟
وإلى ماذا وصل؟
توفر الرؤية الشاملة القدرة على التحقيق في التهديدات بسرعة أكبر والحفاظ على تحكم دقيق في أنشطة الوصول.
تتطلب الأنظمة واللوائح التنظيمية دليلًا واضحًا على الأشخاص الذين يمتلكون صلاحيات الوصول إلى البيانات.
وتوفر المنصة أدوات التدقيق وإعداد التقارير اللازمة لدعم متطلبات القطاعات مثل الخدمات المالية والرعاية الصحية والجهات الحكومية.
وبذلك تصبح إدارة الهوية عنصرًا أساسيًا في مبادرات الامتثال وحماية البيانات داخل هذه القطاعات.
لم تعد إدارة الهوية والوصول الحديثة IAM تقتصر على كلمات المرور فقط.
بل أصبحت بمثابة مركز التحكم الرقمي للمؤسسة.
تحدد منظومة IAM الحديثة:

تتعامل المؤسسات اليوم مع قدر كبير من التعقيد، مثل:
من دون إدارة مركزية، قد يحصل المستخدمون على صلاحيات أكثر مما يحتاجون إليه، وقد يحتفظ أشخاص غادروا المؤسسة بإمكانية الوصول إلى بعض الأنظمة، ما يؤدي إلى فقدان الرؤية والتحكم.
تعالج Securify Identity هذه المشكلة من خلال جمع كل هذه العناصر في منصة واحدة.
فهي تجعل السياسات الأمنية قابلة للتكيف مع المخاطر في الوقت الفعلي، مع تخفيف العبء التشغيلي عن فريق تقنية المعلومات.
وفي D3، نساعد المؤسسات على تحويل هذه التقنية إلى منظومة عملية تتوافق مع أهداف أعمالها.
فشراء البرنامج أمر سهل، أما ضمان عمله بالشكل الصحيح داخل بيئة تقنية معقدة، فهو الجزء الذي نساعدك فيه.
احصل على منتجات أصلية وتراخيص موثوقة من خلال قنواتنا الإقليمية المعتمدة.
نساعد المؤسسات على تقييم متطلبات البنية التقنية قبل بدء عملية التنفيذ.
يتيح حضورنا المحلي توفير دعم أسرع وتسريع تنفيذ المشاريع في المنطقة.
نعمل كشريك تقني لك، بدءًا من مواءمة الحلول مع متطلبات المؤسسة ووصولًا إلى الدعم بعد البيع.
احمِ الأنظمة التي تعتمد عليها الخدمات المالية وبيانات العملاء.
عزز حوكمة الوصول وادعم مبادرات الامتثال.
احمِ سجلات المرضى والطلاب الحساسة عبر المواقع والبيئات الموزعة.
حافظ على اتساق إدارة الهوية عبر جميع المواقع والفروع.
وفّر وصولًا آمنًا للموظفين إلى الأنظمة التشغيلية.
مكّن عمليات الوصول الآمن على نطاق واسع.
شركاء D
شركاء D


يتمثل التحدي الرئيسي في أن العمل الحديث أصبح موزعًا بين المكاتب والمنازل والبيئات السحابية والخوادم المحلية.
والعنصر الذي يربط كل هذه البيئات هو الهوية.
ويستطيع المهاجمون اليوم تجاوز العديد من وسائل الدفاع التقليدية من خلال تسجيل الدخول باستخدام بيانات اعتماد مسروقة، ولهذا أصبح تأمين الوصول أولوية رئيسية للمؤسسات في الإمارات ودول مجلس التعاون الخليجي.
Securify Identity is a unified platform built to keep access seش
Securify Identity هي منصة موحدة مصممة لتوفير وصول آمن وسلس.
وهي تجمع بين المصادقة وحوكمة الهوية ضمن نظام سهل التوسع، وتعمل كمركز تحكم رقمي لإدارة الهوية والوصول الحديثة IAM.
cure and frictionless. It is an easy-to-scale system that brings both authentication and identity governance together, acting as the digital command center for modern Identity and Access Management (IAM).
D3 هي موزع موثوق ذا قيمة مضافة في دبي.
نوفر تقنيات أمن الهوية إلى جانب الخبرات المتخصصة في التنفيذ اللازمة لتلبية متطلبات الأعمال في الإمارات ودول مجلس التعاون الخليجي.
كما تشمل خدماتنا الاستشارات، وتصميم البنية التقنية، والتنفيذ، والتدريب التقني المستمر، والدعم.
توفر Securify Identity للمؤسسات رؤية مركزية، ومصادقة أقوى، وضوابط وصول تكيفية، وحوكمة للهوية تجمع بين تعزيز الأمن وتبسيط العمليات.
كما تساعد على تقليل مخاطر الوصول، ومنع الأنشطة غير المصرح بها، واستخدام الذكاء السلوكي والقواعد القائمة على المخاطر لاتخاذ قرارات ذكية في الوقت الفعلي.
ملاحظة: هذا السؤال والإجابة مكرران مرتين بالنص نفسه في النسخة الحالية المفهرسة من الصفحة، لذلك أدرجتهما مرة واحدة هنا لتسهيل الاستبدال اليدوي.
حوكمة الهوية هي طبقة أمنية أساسية تنقل التركيز من مجرد حماية الشبكة إلى الإجابة عن سؤال أكثر أهمية:
من الموجود بالفعل داخل البيئة، وما الذي يقوم به؟
وتوفر الحوكمة الرؤية والمساءلة اللازمتين للاستعداد لعمليات التدقيق والامتثال الأمني، كما تساعد على الإجابة عن أسئلة مثل:
تقوم المنصة بمركزية التحكم في مختلف أنواع الهويات والأصول، بما في ذلك:
تستخدم Securify Identity المصادقة متعددة العوامل MFA للمساعدة على منع الهجمات التي تعتمد على كلمات المرور المسروقة.
وتدعم عدة طرق للمصادقة، مثل:
كما توفر Single Sign-On – SSO لتقليل تعقيدات تسجيل الدخول للمستخدمين مع الحفاظ على التحكم الأمني الكامل.
صُممت Securify Identity لتتوسع مع نمو المؤسسة، بحيث تتمكن من إدارة المزيد من المستخدمين والتطبيقات دون زيادة التعقيد.
وبالنسبة إلى الشركات النامية، يعني ذلك تقليل العمل اليدوي على مسؤولي الأنظمة، وتسريع إعداد الموظفين الجدد، وخفض التكاليف التشغيلية.
نعم.
تضمن المنصة اتساق عمليات المصادقة وأمانها عبر البيئات الهجينة ومتعددة السحابات، بما في ذلك أدوات Microsoft، وتطبيقات SaaS، والخوادم الخاصة، ومنصات السحابة المتعددة.
ملاحظة مهمة: يظهر هذا السؤال في النسخة الحالية من الصفحة، لكن الإجابة المفهرسة تحته غير مكتملة وتتوقف عند عبارة: “D3 supports a wide range of industries”. لذلك لم أضف إجابة من عندي.
أما قسم Industries We Support الموجود قبل الأسئلة الشائعة في الصفحة نفسها، فيذكر بشكل صريح القطاعات التالية:
البنوك والخدمات المالية، الجهات الحكومية والقطاع العام، الرعاية الصحية والتعليم، المؤسسات متعددة الفروع، التجزئة، وشركات التكنولوجيا والخدمات السحابية ومقدمو الخدمات المُدارة.